ISO 27001 : transformer une exigence en démarche durable.
Un système de management de la sécurité de l’information se construit à partir du contexte de votre organisation, de ses risques et des preuves de maîtrise.
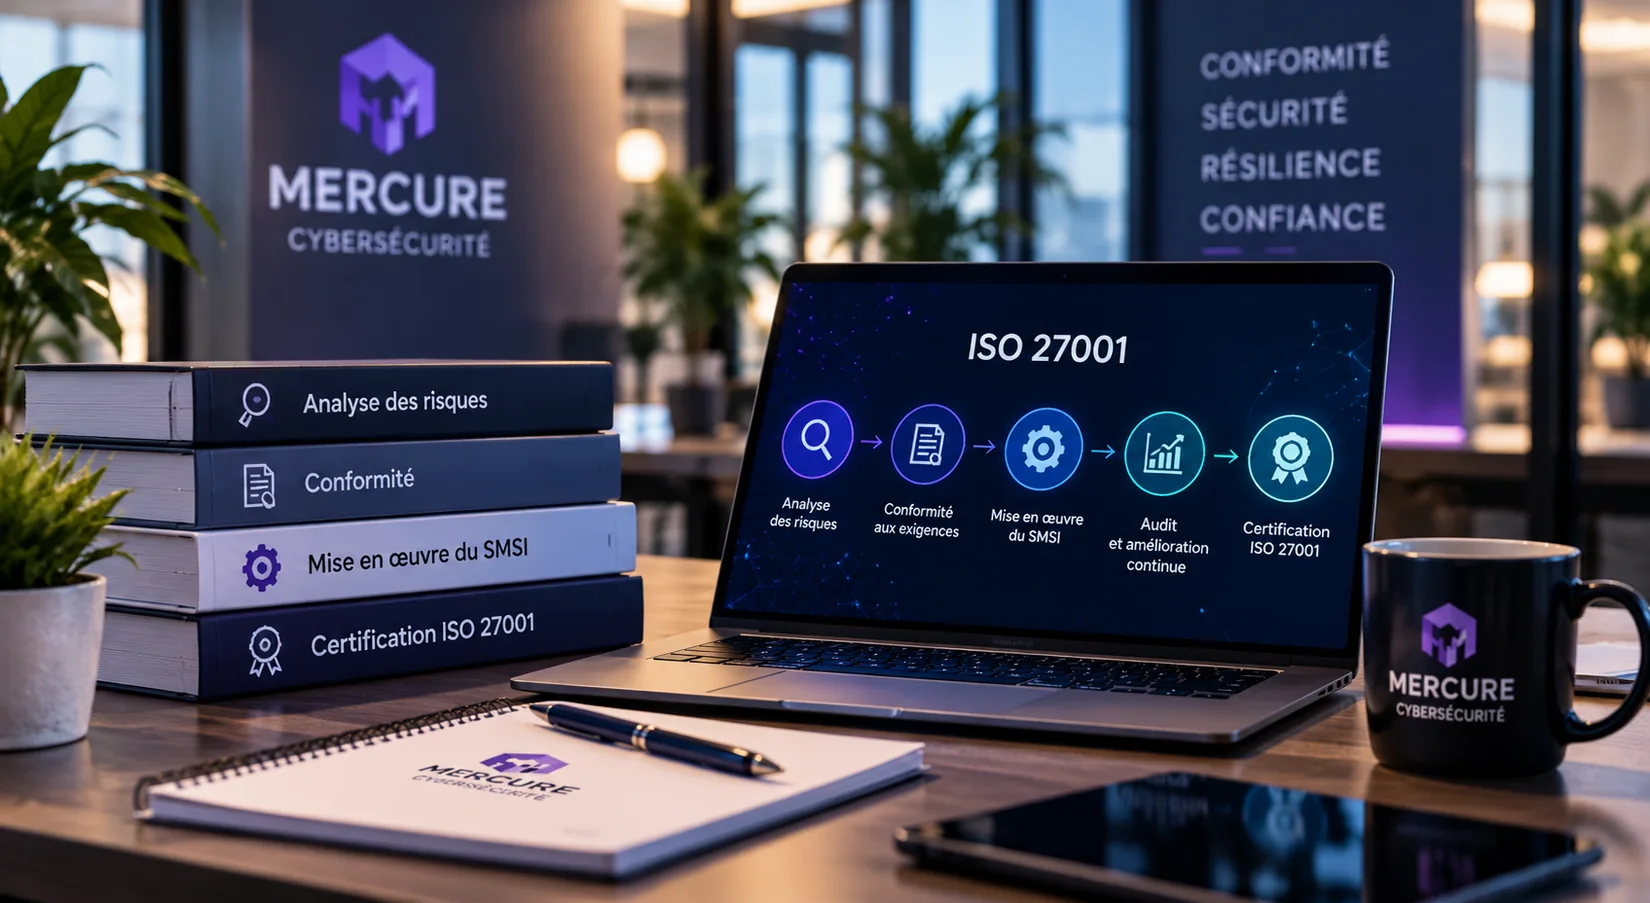
Par où commencer votre démarche ?
ISO/IEC 27001 est une norme internationale qui définit des exigences pour établir, mettre en œuvre, maintenir et améliorer un SMSI.
La démarche ne consiste pas seulement à produire des documents : elle vise à organiser les responsabilités, maîtriser les risques et démontrer la mise en œuvre des mesures.
- Définir le périmètre et les enjeux du SMSI
- Identifier les exigences pertinentes
- Apprécier les risques et prioriser les mesures
- Suivre les résultats et l’amélioration continue
Quatre étapes pour structurer l’avancement.
Une trame indicative, à ajuster selon la taille, les activités et le niveau de maturité de votre organisation.
Cadrer
Définir le contexte, les parties intéressées, le périmètre et les responsabilités.
Évaluer
Identifier les actifs critiques et apprécier les risques de sécurité de l’information.
Mettre en œuvre
Construire les règles, les contrôles et les preuves proportionnées aux besoins.
Améliorer
Définir les indicateurs, réaliser les revues et préparer les évaluations.
Quelques repères utiles sur ISO 27001.
ISO 27001 impose-t-elle les mêmes mesures à toutes les organisations ?
Non. Les mesures retenues dépendent notamment du contexte, des risques appréciés et des exigences applicables. Elles doivent être justifiées et adaptées.
Un SMSI se limite-t-il à des procédures ?
Non. Il comprend aussi la gouvernance, la gestion des risques, la mise en œuvre effective des contrôles, leur surveillance et l’amélioration continue.
Quels sont les premiers livrables utiles ?
Le cadrage du SMSI, la politique de sécurité, la méthode et les résultats d’appréciation des risques, ainsi que les premières décisions de traitement constituent des éléments utiles au démarrage.
Une certification peut-elle être garantie ?
Non. La décision de certification appartient à un organisme indépendant et dépend des résultats de son audit. Un accompagnement prépare l’organisation, sans garantir l’issue.
Échangeons sur votre situation actuelle.
Expliquez votre contexte et votre besoin d’accompagnement ISO 27001.