01 · GRC
Gouvernance, risques et conformité
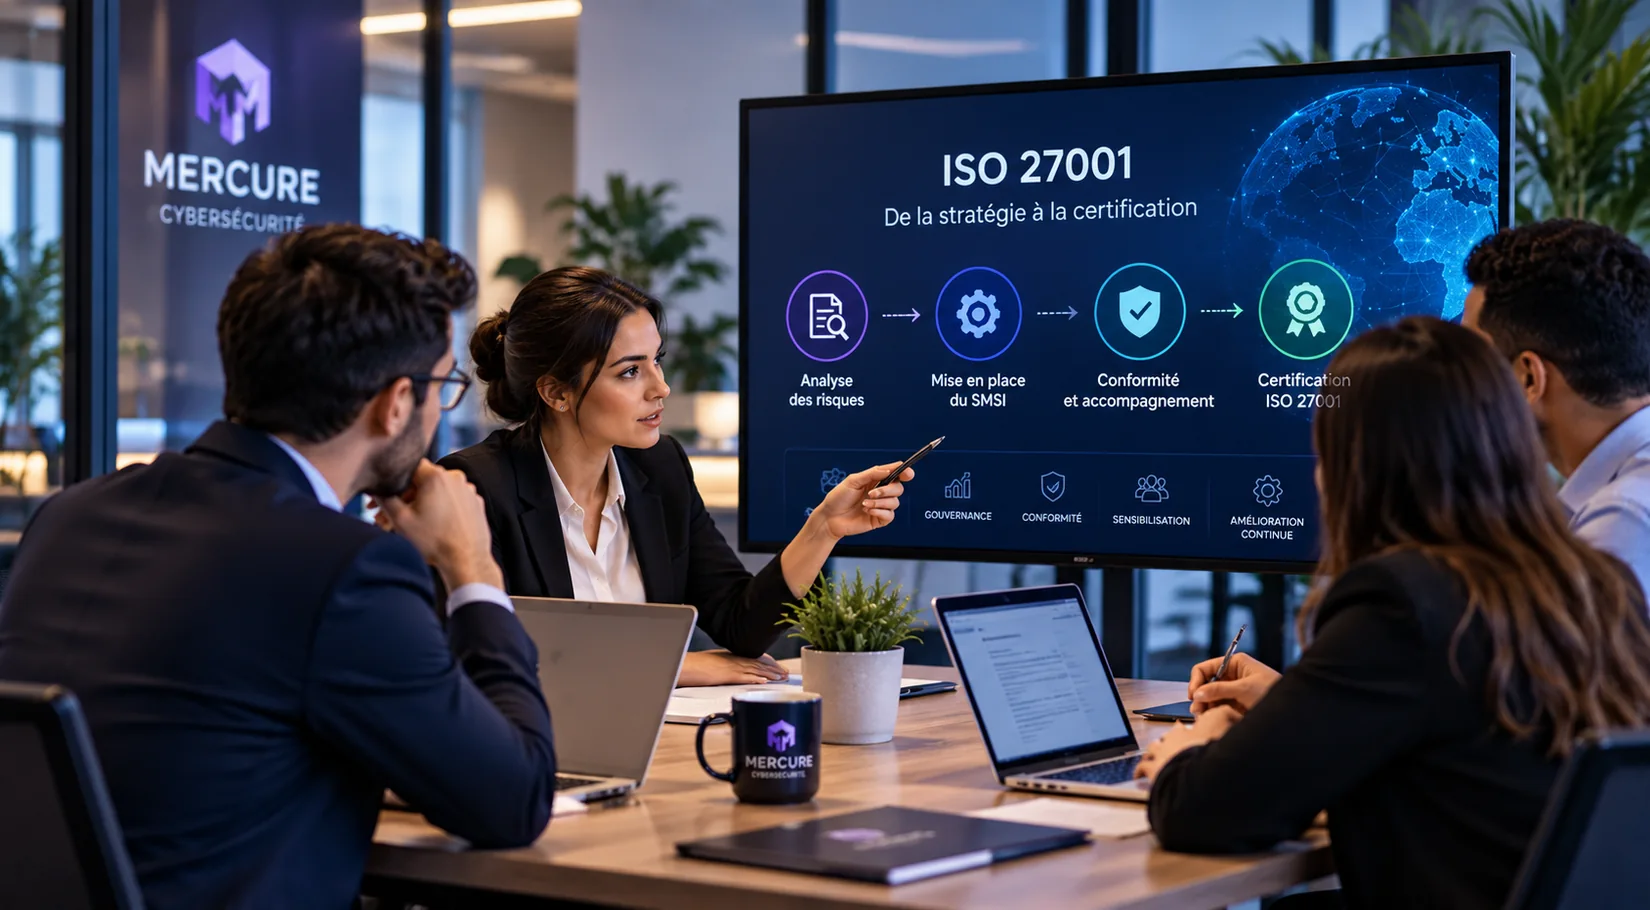
Faire de la sécurité une démarche pilotée : analyse des risques, SMSI, politiques et accompagnement ISO 27001.
Découvrir la GRCDe la gouvernance à la détection des menaces, en passant par l’audit, MERCURE accompagne les organisations qui veulent mieux comprendre leurs risques et renforcer leur sécurité.
Une approche structurée pour relier les enjeux métiers, les exigences de conformité et la réalité des risques techniques.
Faire de la sécurité une démarche pilotée : analyse des risques, SMSI, politiques et accompagnement ISO 27001.
Découvrir la GRC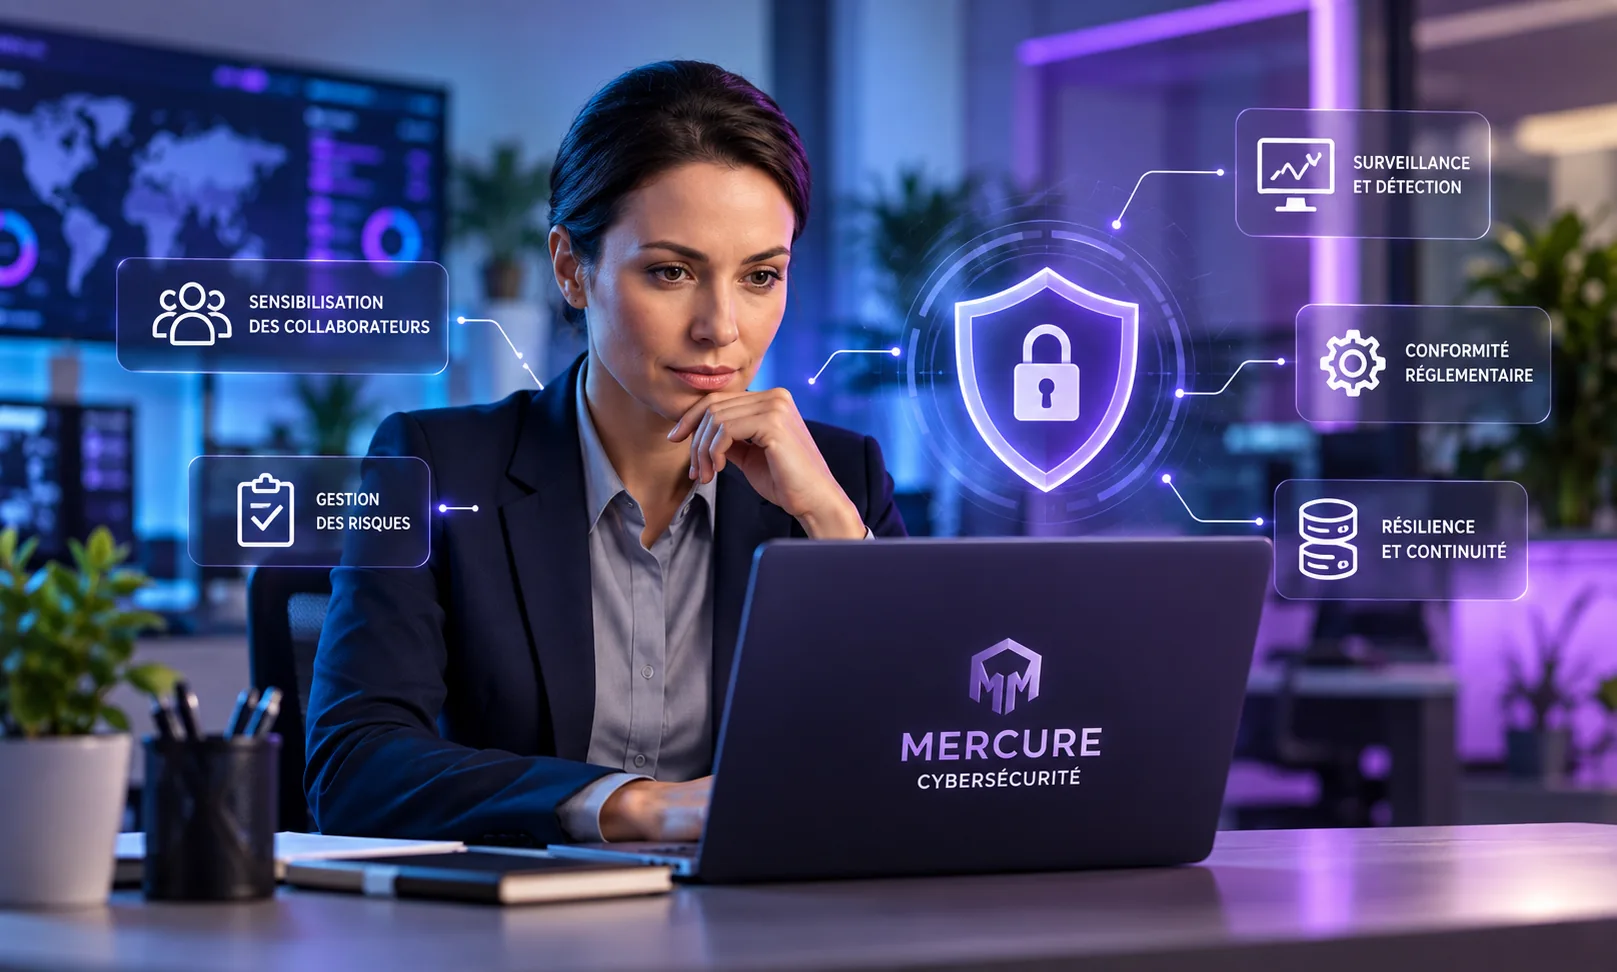
Observer les événements de sécurité, qualifier les alertes et organiser leur traitement selon le contexte du client.
Explorer le SOC
Évaluer les dispositifs existants, identifier les vulnérabilités et prioriser les actions d’amélioration.
Voir nos prestations d’audit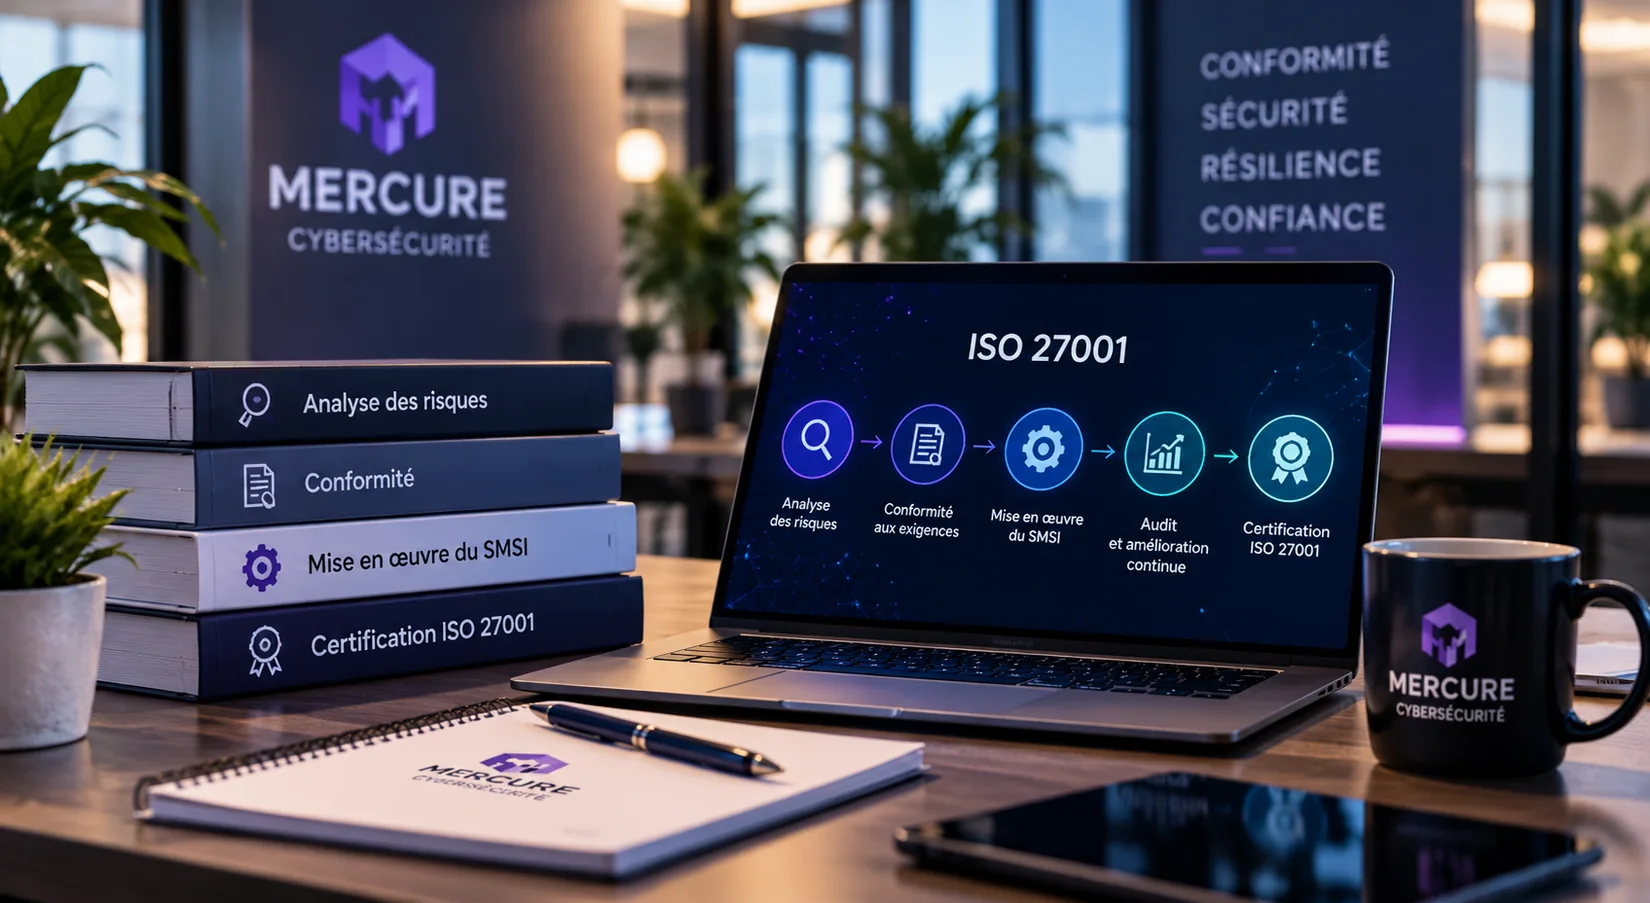
La certification ISO 27001 repose sur une démarche structurée de management de la sécurité de l’information. Chaque organisation avance à partir de ses enjeux, de ses actifs et de ses risques.
Un dispositif de sécurité utile doit être compréhensible, documenté et aligné avec les priorités de l’organisation.
Comprendre vos enjeux, votre environnement et les attentes de vos parties prenantes.
Identifier les risques, examiner les pratiques et hiérarchiser les actions nécessaires.
Construire une trajectoire réaliste et suivre l’amélioration dans la durée.
La cybersécurité devient plus efficace lorsqu’elle est comprise par les équipes métiers comme par les responsables techniques. Retrouvez nos premiers repères sur le phishing, les risques et les démarches de sécurité.
Explorer les ressourcesUn premier échange peut aider à préciser le besoin et identifier la prochaine étape.